안녕하세요, 헤드아이티입니다. 😊
오늘은 최근 확인된 피싱 메일 악성코드와
공공기관 사칭 스미싱 앱 사례를 함께 살펴보려 합니다.
회사 메일함에 "견적서 확인 요청"이라는
제목의 메일이 도착하거나,
휴대폰으로 "국민건강보험공단"이라는
발신자의 문자가 오면
별다른 의심 없이 열어보게 되는 경우가 많습니다.
그런데 이런 익숙한 문구 하나가
생각보다 훨씬 큰 피해로 이어질 수 있습니다😢
오늘은 실제 업무 메일을 사칭한
인포스틸러 유포 사례와,
건강보험공단을 사칭한 악성 앱 유포 사례를
알아보겠습니다.
 "견적서 확인 요청" 메일, 왜 위험할까요? 📧
AhnLab ASEC이 최근 확인한 사례에 따르면,
해외 기업 영업팀 직원을 사칭한 메일로 인한
문제가 발생하고 있다고 합니다.
"견적서 확인 요청"이라는 제목이 붙어 있고,
압축 파일 형태의 첨부파일이 함께 들어있어
의심 없이 관련자가 파일을 눌렀다가
큰 낭패를 보는 경우가 있었다고 하는데요.
이 첨부파일 안의 실행 파일(exe)을 열면
PhantomStealer라는
정보 탈취형 악성코드(인포스틸러)가 설치됩니다.
이 악성코드는 먼저 시스템 권한을 높인 뒤,
BYOVD(Bring Your Own Vulnerable Driver)
라는 방식으로 취약한 드라이버를 끌어들여
PC에 설치된 백신이나 보안 프로그램을
강제로 종료시키는 무시무시한 녀석인데요😠
보안 프로그램이 켜져 있어도
무력화될 수 있다는 뜻이라 더 주의가 필요합니다.
이후에는 Process Hollowing이라는 기법으로
정상 프로그램 내부에 악성코드를 심어 실행하는데요.
정상 프로그램인 것처럼 보이기 때문에
눈으로는 이상 여부를 알아채기 어렵습니다.
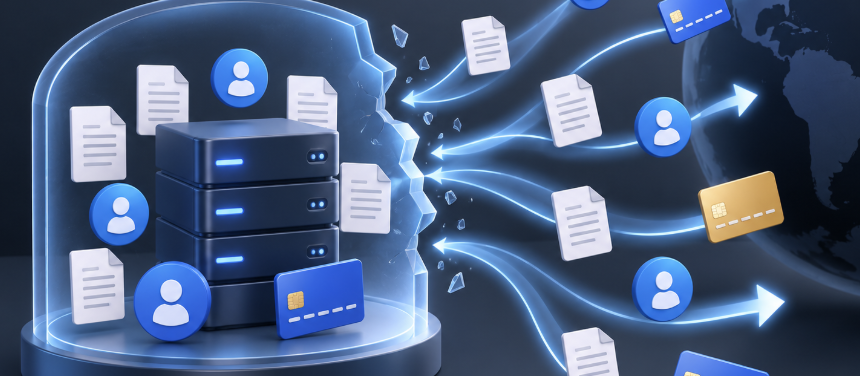
이 과정을 거치고 나면 키보드 입력, 화면 캡처,
브라우저에 저장된 계정정보와 쿠키,
신용카드 정보, 가상자산 지갑 데이터까지 수집됩니다.
심지어 복사한 가상자산 주소를
공격자의 주소로 바꿔치기하는 기능까지 있어,
실제 금전 피해로 이어질 수도 있죠😔
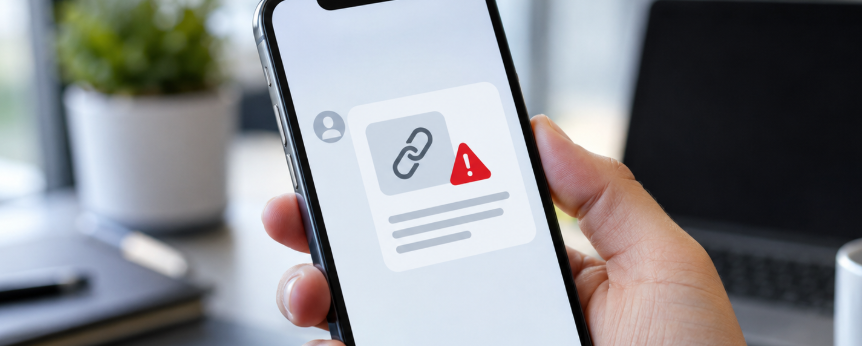 건강보험공단을 사칭한 문자 💬
국민건강보험공단의 보안 고지서 페이지로 위장한
피싱 사이트에 접속하도록 유도한 뒤,
"보안문서 Viewer"라는 이름의 프로그램을
설치하도록 한 피싱 기법인데요.
이 프로그램이 역시 악성 APK 파일입니다.
이 앱은 무작정 작동하지 않고, 삼성 기기인지,
한국어를 사용하는 환경인지,
ARM 계열 CPU를 쓰는지까지 확인한 뒤에야
악성 기능을 켭니다.
그만큼 국내 사용자를 정밀하게 겨냥해
설계됐다는 의미이기도 합니다.
감염되면 단말기 정보(IMEI, IMSI, 전화번호)가
수집되고, 추가 악성 앱이 자동으로 설치될 수 있으며,
안드로이드 접근성 권한을 악용해
화면 내용과 입력 정보까지
실시간으로 들여다볼 수 있게 됩니다.
피싱 메일이나 스미싱 문자는
매번 새로운 문구와 방식으로 변형되어 나타납니다.
그래서 "이번 메일은 좀 이상한데"라는 감각을
유지하는 것 자체가 가장 기본적이면서도
효과적인 대응이 됩니다.
첨부파일 하나, 앱 설치 하나가
계정정보와 금전 피해로 이어질 수 있다는 점을
기억해 두시면 좋겠습니다.
#피싱메일 #악성코드 #인포스틸러 #PhantomStealer #BYOVD공격 #프로세스할로잉 #보안취약드라이버 #이메일첨부파일주의 #스팸메일주의 #견적서사칭메일 #국민건강보험공단사칭 #스미싱피해 #악성앱설치주의 #APK악성코드 #안드로이드보안 #스마트폰해킹주의 #가상자산지갑보안 #계정정보탈취 #브라우저쿠키탈취 #개인정보유출방지 #사이버보안위협 #정보보안이슈 #기업보안관리 #사내보안교육 #보안업데이트 #2단계인증 #IT보안팁 #최신보안동향 #헤드아이티 #HEADIT


안녕하세요, 헤드아이티입니다. 😊
오늘은 최근 확인된 피싱 메일 악성코드와
공공기관 사칭 스미싱 앱 사례를 함께 살펴보려 합니다.
회사 메일함에 "견적서 확인 요청"이라는
제목의 메일이 도착하거나,
휴대폰으로 "국민건강보험공단"이라는
발신자의 문자가 오면
별다른 의심 없이 열어보게 되는 경우가 많습니다.
그런데 이런 익숙한 문구 하나가
생각보다 훨씬 큰 피해로 이어질 수 있습니다😢
오늘은 실제 업무 메일을 사칭한
인포스틸러 유포 사례와,
건강보험공단을 사칭한 악성 앱 유포 사례를
알아보겠습니다.
AhnLab ASEC이 최근 확인한 사례에 따르면,
해외 기업 영업팀 직원을 사칭한 메일로 인한
문제가 발생하고 있다고 합니다.
"견적서 확인 요청"이라는 제목이 붙어 있고,
압축 파일 형태의 첨부파일이 함께 들어있어
의심 없이 관련자가 파일을 눌렀다가
큰 낭패를 보는 경우가 있었다고 하는데요.
이 첨부파일 안의 실행 파일(exe)을 열면
PhantomStealer라는
정보 탈취형 악성코드(인포스틸러)가 설치됩니다.
이 악성코드는 먼저 시스템 권한을 높인 뒤,
BYOVD(Bring Your Own Vulnerable Driver)
라는 방식으로 취약한 드라이버를 끌어들여
PC에 설치된 백신이나 보안 프로그램을
강제로 종료시키는 무시무시한 녀석인데요😠
보안 프로그램이 켜져 있어도
무력화될 수 있다는 뜻이라 더 주의가 필요합니다.
이후에는 Process Hollowing이라는 기법으로
정상 프로그램 내부에 악성코드를 심어 실행하는데요.
정상 프로그램인 것처럼 보이기 때문에
눈으로는 이상 여부를 알아채기 어렵습니다.
이 과정을 거치고 나면 키보드 입력, 화면 캡처,
브라우저에 저장된 계정정보와 쿠키,
신용카드 정보, 가상자산 지갑 데이터까지 수집됩니다.
심지어 복사한 가상자산 주소를
공격자의 주소로 바꿔치기하는 기능까지 있어,
실제 금전 피해로 이어질 수도 있죠😔
국민건강보험공단의 보안 고지서 페이지로 위장한
피싱 사이트에 접속하도록 유도한 뒤,
"보안문서 Viewer"라는 이름의 프로그램을
설치하도록 한 피싱 기법인데요.
이 프로그램이 역시 악성 APK 파일입니다.
이 앱은 무작정 작동하지 않고, 삼성 기기인지,
한국어를 사용하는 환경인지,
ARM 계열 CPU를 쓰는지까지 확인한 뒤에야
악성 기능을 켭니다.
그만큼 국내 사용자를 정밀하게 겨냥해
설계됐다는 의미이기도 합니다.
감염되면 단말기 정보(IMEI, IMSI, 전화번호)가
수집되고, 추가 악성 앱이 자동으로 설치될 수 있으며,
안드로이드 접근성 권한을 악용해
화면 내용과 입력 정보까지
실시간으로 들여다볼 수 있게 됩니다.
피싱 메일이나 스미싱 문자는
매번 새로운 문구와 방식으로 변형되어 나타납니다.
그래서 "이번 메일은 좀 이상한데"라는 감각을
유지하는 것 자체가 가장 기본적이면서도
효과적인 대응이 됩니다.
첨부파일 하나, 앱 설치 하나가
계정정보와 금전 피해로 이어질 수 있다는 점을
기억해 두시면 좋겠습니다.
#피싱메일 #악성코드 #인포스틸러 #PhantomStealer #BYOVD공격 #프로세스할로잉 #보안취약드라이버 #이메일첨부파일주의 #스팸메일주의 #견적서사칭메일 #국민건강보험공단사칭 #스미싱피해 #악성앱설치주의 #APK악성코드 #안드로이드보안 #스마트폰해킹주의 #가상자산지갑보안 #계정정보탈취 #브라우저쿠키탈취 #개인정보유출방지 #사이버보안위협 #정보보안이슈 #기업보안관리 #사내보안교육 #보안업데이트 #2단계인증 #IT보안팁 #최신보안동향 #헤드아이티 #HEADIT